

Warum Cybersecurity plötzlich ein CE-Thema wird
Noch vor wenigen Jahren wurden Cybersecurity und Maschinensicherheit als zwei getrennte Themen betrachtet. Für die Sicherheit von Personen waren Konstruktion, Elektrotechnik und CE-Verantwortliche zuständig. Für Cybersecurity waren IT-Abteilungen und Netzwerkadministratoren verantwortlich.
Diese Trennung funktionierte, solange Maschinen isoliert betrieben wurden. Heute sind moderne Maschinen vernetzt, fernwartbar, cloudfähig, softwaregesteuert und datengetrieben. Dadurch können digitale Angriffe unmittelbare Auswirkungen auf die Sicherheit von Personen haben.
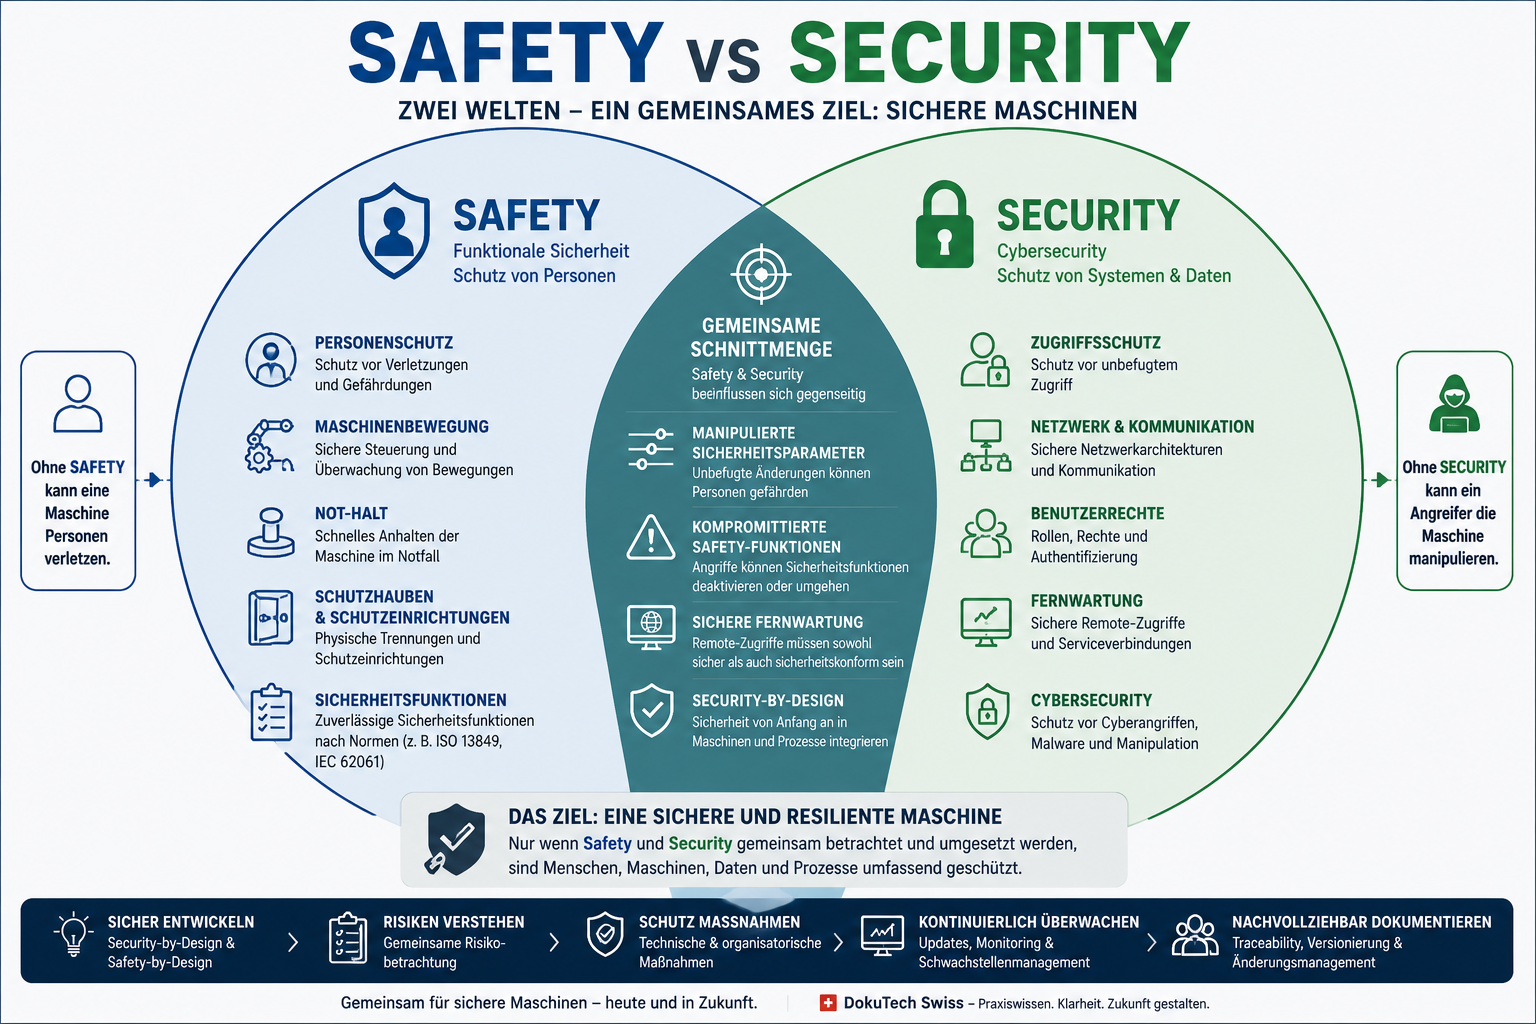
Safety und Security – zwei Seiten derselben Medaille
Safety beschäftigt sich mit dem Schutz von Menschen vor unbeabsichtigten Gefährdungen: Quetschstellen, Absturzgefahren, elektrische Gefährdungen. Die zentrale Frage: Wie verhindern wir Unfälle?
Security beschäftigt sich mit dem Schutz vor absichtlichen Eingriffen: Hackerangriffe, Schadsoftware, Manipulationen, unbefugte Zugriffe. Die zentrale Frage: Wie verhindern wir Manipulationen?
Heute verschwimmen die Grenzen. Ein erfolgreicher Cyberangriff kann unmittelbar zu einer Gefährdung von Personen führen.
Ein Praxisbeispiel: Die vernetzte Roboterzelle
Stellen wir uns eine moderne Roboterzelle vor. Der Roboter ist über Fernwartung mit dem Hersteller verbunden. Ein Angreifer verschafft sich Zugriff auf das System und verändert Geschwindigkeiten, Bewegungsgrenzen und Sicherheitsparameter.
Die Folge: Der Roboter verhält sich anders als vorgesehen. Dadurch entsteht eine Gefährdung für Personen im Arbeitsbereich. Die Ursache war ein Cyberangriff – die Auswirkung ist ein klassisches Sicherheitsrisiko.
Typische Angriffsflächen moderner Maschinen
Fernwartung: VPN-Zugänge, Fernwartungsrouter und Remote-Desktop-Verbindungen – oft mit schwachen Passwörtern oder ohne Zwei-Faktor-Authentifizierung.
Softwareupdates: Unkontrollierte Updates können manipulierte Software einschleusen oder Sicherheitsfunktionen verändern.
Netzwerkverbindungen: Maschinen in Firmennetzwerken ohne Segmentierung sind anfällig für laterale Angriffe.
Mobile Endgeräte: Service-Apps und Tablets mit Zugriff auf Maschinensteuerungen erweitern die Angriffsfläche.
Cloud-Dienste: Datenübertragung und Remote-Monitoring über Cloud-Plattformen erfordern sichere Authentifizierung und Verschlüsselung.
Was die Maschinenverordnung fordert
Die Maschinenverordnung fordert, dass Hersteller digitale Bedrohungen in ihre Risikobeurteilung einbeziehen. Security wird damit Teil des CE-Prozesses. Konkret bedeutet das: Cybersecurity-Risiken müssen in der Risikobeurteilung berücksichtigt werden, Fernwartungszugänge müssen dokumentiert und abgesichert sein, Softwareupdates dürfen keine Sicherheitsfunktionen beeinträchtigen, und Security-by-Design wird zum Entwicklungsprinzip.
Security-by-Design als Prinzip
Die wichtigste Erkenntnis: Cybersecurity lässt sich nicht nachträglich hinzufügen. Sie muss von Anfang an in Entwicklung, Architektur und Betrieb verankert werden. Das bedeutet sichere Netzwerkarchitekturen, kontrollierte Zugriffsrechte, verschlüsselte Kommunikation und dokumentierte Updateprozesse.
Kernaussagen
- Cybersecurity wird mit der Maschinenverordnung zum Pflichtbestandteil der CE-Konformität
- Ein Cyberangriff kann heute direkt Personen gefährden (Safety-Security-Verbindung)
- Fernwartung, Softwareupdates und Netzwerkverbindungen sind die grössten Angriffsflächen
- Security-by-Design muss von Anfang an in die Entwicklung integriert werden
- Die Norm IEC 62443 wird zum wichtigen Referenzrahmen